Has reservado un hotel.
Dentro de tres semanas te vas unos días fuera.
La reserva está confirmada, el alojamiento parece estupendo y ya has empezado esa fase del viaje en la que todavía faltan veinte días pero uno consulta el tiempo como si la predicción tuviera alguna posibilidad de acertar.
Entonces vibra el teléfono.
WhatsApp.
Un mensaje del hotel.
O eso parece.
Te llaman por tu nombre.
Mencionan el alojamiento que has reservado.
Conocen las fechas.
Incluso pueden saber cuánto cuesta la estancia.
Hay un problema con el pago.
Nada especialmente dramático.
Solo tienes que confirmar los datos de tu tarjeta para evitar que la reserva sea cancelada.
Y tienes 24 horas.
Hay un enlace.
Lo pulsas.
¿O no?
Porque aquí está precisamente el problema.
Si el mensaje dijera:
«Hola querido cliente. Somos Banco Internacional Europeo y necesitamos urgentemente su contraseña porque hemos ganado un premio de seguridad informática».
Probablemente nos reiríamos.
Pero este mensaje sabe dónde vas a dormir dentro de tres semanas.
Y eso cambia bastante las cosas.
La estafa de Booking por WhatsApp no parece una estafa
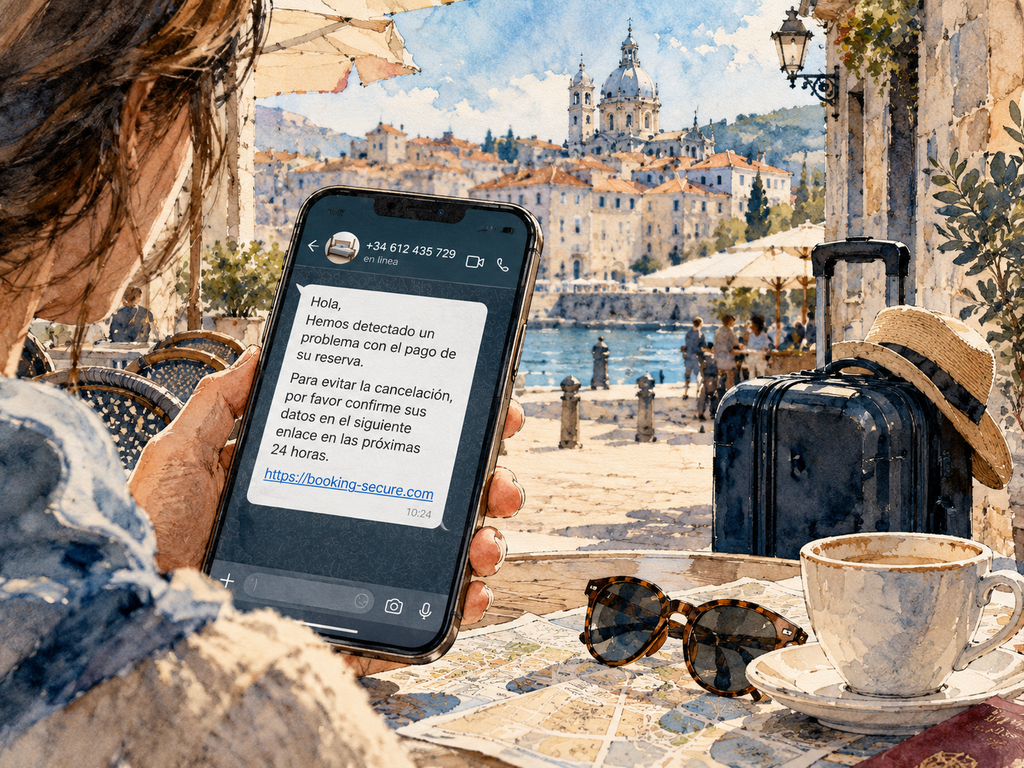
Lo que acabamos de describir se parece mucho a lo que muchos usuarios identificarían como una estafa de Booking por WhatsApp: un fraude que aprovecha una reserva real para construir un mensaje que parece perfectamente creíble.
Durante años hemos explicado el phishing con ejemplos relativamente cómodos.
Un correo extraño.
Una dirección sospechosa.
Alguna falta de ortografía.
Un príncipe extranjero que, por motivos difíciles de comprender, ha decidido confiar precisamente en nosotros para mover varios millones de dólares.
Era tranquilizador.
Nos permitía pensar que bastaba con estar un poco atentos.
El problema es que las estafas han mejorado.
Y una de las formas más eficaces de engañar a alguien consiste en disponer de un dato verdadero.
Tu nombre.
Una compra que acabas de realizar.
Un paquete que realmente estás esperando.
El banco con el que trabajas.
O el hotel que realmente acabas de reservar.
Booking advierte actualmente de un aumento de mensajes de phishing a través de WhatsApp que pueden aparentar proceder del alojamiento o de la propia plataforma e incluir datos convincentes sobre las fechas y el precio de la estancia. El mensaje suele añadir después el ingrediente fundamental: urgencia. Hay que volver a facilitar información de pago o hacer algo inmediatamente para evitar perder la reserva.
No hablamos solo de una posibilidad teórica.
Durante 2026 se han documentado casos en España de personas que, después de reservar alojamiento, han recibido mensajes de WhatsApp con su nombre y las fechas reales de la estancia. En algunos de esos casos se les pedía acceder a un enlace y verificar la reserva en menos de 24 horas.
Pensemos por un instante en la víctima.
No está respondiendo a un mensaje aleatorio.
Está respondiendo a una conversación que aparentemente encaja con algo que acaba de hacer.
Y eso es mucho más peligroso.
Lo verdaderamente inquietante es que el mensaje tenga sentido
Cuando trabajo cuestiones de seguridad digital con niños y con familias hay una idea que termina apareciendo de una forma u otra:
el problema no está únicamente en reconocer aquello que parece falso.
También tenemos que aprender a desconfiar de algo que parece perfectamente posible.
Porque nuestro cerebro hace una parte del trabajo por el delincuente.
Esperamos un paquete.
Llega un SMS de una empresa de mensajería.
«Falta completar la dirección.»
Tiene sentido.
Hemos reservado un hotel.
Llega un mensaje.
«Hay un problema con el método de pago.»
También tiene sentido.
Estamos esperando una devolución.
Llega un correo.
«Necesitamos confirmar su cuenta.»
Otra vez tiene sentido.
El engaño funciona precisamente porque entra por una puerta que ya estaba abierta.
No tiene que inventarnos una historia completa.
Le basta con colocarse dentro de una historia verdadera.
En una estafa de Booking por WhatsApp, precisamente esa coincidencia entre lo que esperamos y lo que recibimos es una de las principales armas del engaño.
Y entonces apareció Europa
Hasta aquí podríamos pensar que estamos hablando simplemente de otra estafa online.
Un problema para Booking.
Para los hoteles.
Para los bancos.
Para la Policía.
Y, sobre todo, para quien termina introduciendo los números de su tarjeta donde no debía.
Pero el 21 de octubre de 2026 ocurrió algo que convierte esta historia cotidiana en una historia europea.
La Comisión Europea abrió un procedimiento formal para investigar si Booking.com está cumpliendo adecuadamente determinadas obligaciones del Reglamento de Servicios Digitales, el conocido DSA.
Y uno de los asuntos que examinará es precisamente el phishing relacionado con información de reservas y huéspedes.
La investigación también estudiará la presencia de anuncios fraudulentos o que incumplan las normas y determinados alojamientos que pagan para mejorar su posición en los resultados sin que, según las cuestiones que analiza la Comisión, esa promoción pueda estar siendo identificada con suficiente claridad como publicidad.
Conviene detenerse aquí.
La Comisión no ha declarado que Booking sea culpable de estas conductas.
No hay una sentencia escondida dentro de un comunicado.
Se ha abierto una investigación formal para determinar si la plataforma ha evaluado y mitigado adecuadamente esos riesgos y si cumple las obligaciones de transparencia que le corresponden.
Parece una distinción pequeña.
No lo es.
¿Qué pinta Europa en mi reserva de hotel?
Y ahí es donde una estafa de Booking por WhatsApp deja de ser únicamente un problema entre un delincuente y una víctima para convertirse también en una pregunta sobre la responsabilidad de las grandes plataformas.
Esta es, para mí, la parte interesante.
Porque probablemente nadie reserva una habitación pensando:
«Espero que el Reglamento Europeo de Servicios Digitales esté funcionando correctamente».
Sería una forma bastante peculiar de comenzar las vacaciones.
Uno mira fotografías.
Ubicación.
Precio.
Desayuno.
Si hay aparcamiento.
Y, según la edad, quizá si el colchón parece razonablemente compatible con levantarse al día siguiente sin necesitar asistencia sanitaria.
Europa no aparece.
Pero está detrás.
Booking.com está considerada por la Unión Europea una plataforma en línea de muy gran tamaño.
Esa denominación no es decorativa.
El DSA reserva obligaciones adicionales para plataformas que superan los 45 millones de usuarios mensuales en la Unión Europea, precisamente porque aquello que ocurre dentro de servicios de ese tamaño puede afectar a millones de personas. Booking forma parte de ese grupo.
Entre esas obligaciones está analizar determinados riesgos asociados a su funcionamiento y tomar medidas para reducirlos.
Y aquí aparece una idea bastante sencilla:
cuanto mayor es la plataforma, mayor es también la responsabilidad que Europa quiere exigirle respecto a los riesgos que genera o facilita su ecosistema.
No significa que una plataforma pueda garantizar que nunca volverá a producirse una estafa.
Eso sería poco realista.
Significa que no basta con colocar un aviso en una página y considerar terminado el problema si existen riesgos relevantes que se repiten dentro o alrededor del servicio.
Hay que estudiarlos.
Entender cómo se producen.
Adoptar medidas.
Comprobar si funcionan.
Y responder cuando no lo hacen.
El delincuente necesita una cosa más importante que tu contraseña
Confianza.
La contraseña viene después.
Muchas campañas de phishing se construyen alrededor de algo aparentemente insignificante: conseguir que dejemos de hacernos preguntas durante unos segundos.
Que no pensemos:
¿Por qué me escriben por aquí?
¿Por qué necesitan otra vez mi tarjeta?
¿Por qué tengo que hacerlo en 24 horas?
¿Por qué el enlace me lleva fuera de la aplicación?
¿Por qué tengo que pagar de una forma diferente a la indicada cuando reservé?
Cada una de esas preguntas introduce fricción.
Y la fricción es mala para quien intenta engañarnos.
Por eso aparece la urgencia.
Tu reserva será cancelada.
Tu paquete será devuelto.
Tu cuenta quedará bloqueada.
Tienes seis horas.
Tienes veinticuatro.
Actúa ahora.
Pensar después.
Curiosamente, uno de los mejores mecanismos de ciberseguridad continúa siendo algo que no necesita batería:
pararse un momento.
«Pero saben mi nombre y mi reserva»
Precisamente.
Ese es el detalle que hace peligroso este tipo de fraude.
Estamos acostumbrados a utilizar el conocimiento de información privada como una prueba de identidad.
Si alguien sabe algo que solo debería conocer determinada empresa, tendemos a pensar que tiene que ser esa empresa.
Pero esa lógica ya no siempre funciona.
Datos obtenidos mediante accesos no autorizados, ataques contra terceros, cuentas comprometidas o distintas formas de ingeniería social pueden terminar utilizándose para construir mensajes extraordinariamente convincentes.
En algunos casos documentados relacionados con alojamientos, Booking ha explicado que los atacantes habían dirigido técnicas de phishing contra socios de alojamiento y, tras conseguir acceso a determinadas cuentas, podían intentar suplantarlos y solicitar pagos a los clientes. La compañía ha sostenido que esos incidentes no implicaban que su infraestructura central hubiera sido vulnerada.
Para el viajero, sin embargo, la experiencia resulta mucho más sencilla.
El mensaje conoce mi reserva.
Por tanto, parece real.
Y ahí tenemos un problema.
Quizá deberíamos actualizar nuestros consejos sobre phishing
Durante mucho tiempo hemos enseñado a buscar errores.
Mala ortografía.
Logotipos deformados.
Direcciones imposibles.
Mensajes escritos como si hubieran sido traducidos simultáneamente del ruso al portugués y después al español mediante una tostadora.
Todo eso sigue siendo útil.
Pero ya no basta.
Un mensaje puede estar perfectamente escrito.
Puede utilizar el logotipo correcto.
Puede conocer nuestro nombre.
Y, como ya hemos visto al hablar de inteligencia artificial y ciberseguridad, cada vez resulta más sencillo construir mensajes y contenidos convincentes.
Puede mencionar una operación real.
Puede incluso aparecer en un contexto que conocemos.
La pregunta ya no debería ser únicamente:
¿Parece auténtico?
Deberíamos añadir otra:
¿Puedo comprobarlo por un camino diferente?
Esa segunda pregunta cambia muchas cosas.
Si mañana recibes ese WhatsApp
Imaginemos que vuelve a ocurrir.
Has reservado alojamiento.
Llega el mensaje.
Nombre correcto.
Fechas correctas.
Hotel correcto.
Problema con el pago.
Enlace.
Urgencia.
No hace falta convertirse en analista de inteligencia.
Tampoco comenzar a investigar la dirección IP del remitente.
Hay una estrategia mucho más aburrida.
Y precisamente por eso suele funcionar.
No pulses el enlace.
Cierra WhatsApp.
Abre tú mismo la aplicación de Booking.
Busca tu reserva.
Comprueba si existe algún aviso.
Revisa las condiciones de pago que recibiste cuando reservaste.
Y si todavía tienes dudas, contacta con el alojamiento o con la plataforma utilizando los canales oficiales que tú mismo has localizado.
Booking indica expresamente que no solicita datos de tarjeta de crédito por correo electrónico, teléfono, SMS o WhatsApp y recomienda comprobar los detalles de la reserva antes de utilizar enlaces recibidos en mensajes inesperados. También aconseja contactar con atención al cliente cuando exista alguna duda.
La diferencia parece mínima.
El delincuente quiere que utilices su camino hasta el hotel.
Tú debes construir tu propio camino hasta el hotel.
Y si ya has pulsado
Tampoco sirve de mucho entrar en pánico.
Hay que actuar.
Si únicamente has abierto una página pero no has facilitado información, sal de ella y no continúes.
Si has introducido credenciales, cambia las contraseñas correspondientes y activa la autenticación en dos pasos cuando esté disponible.
Si has facilitado información bancaria, contacta cuanto antes con tu banco o proveedor de pagos, revisa los movimientos y sigue sus instrucciones.
Guarda mensajes, capturas, direcciones y cualquier otra evidencia.
Y comunica lo ocurrido a la plataforma y, cuando corresponda, denúncialo.
Booking recomienda a quienes hayan podido compartir información con un estafador restablecer su contraseña, habilitar la autenticación de dos factores y contactar con su banco si se han facilitado datos financieros.
No es especialmente sofisticado.
Pero en seguridad muchas veces lo importante no es conocer veinte herramientas.
Es saber cuál utilizar cuando algo ocurre.
La investigación de Booking va realmente de algo más grande
Podríamos quedarnos aquí.
Cuidado con los mensajes.
No pulses enlaces.
Fin.
Pero entonces nos perderíamos probablemente lo más interesante de la historia.
La investigación abierta por la Comisión plantea una pregunta que vamos a escuchar muchas veces durante los próximos años:
¿qué responsabilidad tiene una plataforma sobre aquello que ocurre dentro de su ecosistema?
No sobre el delito cometido por un tercero.
Sobre los riesgos que aparecen alrededor de la plataforma.
Si una empresa conecta a millones de clientes con miles de alojamientos, gestiona reservas, comunicaciones, pagos y posiciones en los resultados, ¿qué debe hacer cuando determinadas dinámicas empiezan a utilizarse repetidamente para engañar a sus usuarios?
¿Hasta dónde llega su obligación de detectar?
¿De advertir?
¿De prevenir?
¿De diseñar mejor el servicio?
Ahí está el verdadero debate.
El DSA intenta que determinadas grandes plataformas dejen de ser únicamente el lugar donde ocurren las cosas y asuman también obligaciones respecto a cómo funciona ese lugar.
No es la primera vez que en Europa sin atril aparece esta lógica.
Cuando hablábamos de verificación de edad en Internet, el problema tampoco consistía únicamente en que un adolescente pudiera marcar una casilla diciendo que tenía dieciocho años. La cuestión era qué responsabilidad queremos exigir a las plataformas para proteger a los menores sin sacrificar innecesariamente nuestra privacidad.
Dos problemas diferentes.
La misma pregunta de fondo:
¿cómo construimos espacios digitales que sigan siendo útiles sin fingir que aquello que ocurre dentro de ellos no es responsabilidad de nadie?
Cuando aparecer primero también se paga
La investigación tiene otra parte menos espectacular, pero igualmente cotidiana.
Buscas alojamiento.
Aparece una lista.
Primero uno.
Después otro.
Otro más.
Nuestro cerebro tiende a interpretar el orden como una recomendación.
Si aparece arriba será porque encaja mejor.
Porque tiene mejor valoración.
Porque está más cerca.
Porque es más interesante.
Pero no necesariamente.
La Comisión también examinará si determinados alojamientos que pagan para obtener mayor visibilidad en Booking han sido identificados adecuadamente como publicidad.
Y esto importa porque una cosa es que un resultado sea relevante.
Otra que sea promocionado.
Las dos son legítimas.
Lo importante es saber cuál estamos viendo.
Internet funciona cada vez más mediante decisiones que otros toman antes de que nosotros lleguemos:
qué aparece primero.
qué se recomienda.
qué se oculta.
qué recibe más visibilidad.
qué parece orgánico y qué ha pagado por estar ahí.
La transparencia no impide la publicidad.
Permite reconocerla.
Europa también debería notarse en un WhatsApp
Hace unas semanas escribía en Europa sin atril que Europa debería notarse un martes cualquiera.
No necesariamente mediante una bandera.
Ni mediante un discurso.
Ni porque alguien recuerde el nombre exacto de un reglamento.
Debería notarse cuando algo funciona mejor.
Cuando un servicio es más seguro.
Cuando sabemos por qué estamos viendo determinada publicidad.
Cuando una plataforma tiene incentivos para corregir un riesgo.
Cuando alguien exige explicaciones si no lo hace.
Esta investigación es exactamente una de esas situaciones.
Probablemente ninguna persona que reciba un falso mensaje de su hotel vaya a pensar en Bruselas.
Y no tiene por qué hacerlo.
La utilidad de una norma europea no debería depender de que sepamos citarla.
Debería depender de que produzca consecuencias.
El mejor modo de protegerse frente a una estafa de Booking por WhatsApp no es memorizar todas las modalidades posibles. Es aprender a verificar por un segundo camino aquello que el mensaje intenta que demos por cierto.
El mensaje sigue esperando
Volvamos al teléfono.
WhatsApp.
Nombre correcto.
Hotel correcto.
Fechas correctas.
«Hemos detectado un problema con su método de pago.»
«Confirme sus datos en las próximas 24 horas para evitar la cancelación.»
Debajo hay un enlace.
Ahora sabemos algo que hace unos minutos quizá no sabíamos.
Que tener información verdadera no convierte automáticamente un mensaje en verdadero.
Que la urgencia no es una prueba de importancia.
Que podemos comprobar una petición saliendo del camino que nos propone quien escribe.
Y que detrás de ese pequeño mensaje hay una discusión mucho más grande sobre cómo queremos que funcionen las plataformas que utilizamos cada día.
La Comisión Europea investigará ahora si Booking hizo lo suficiente.
Booking podrá responder.
Habrá datos.
Argumentos.
Y habrá que esperar antes de saber en qué termina el procedimiento.
Mientras tanto, nosotros podemos hacer algo bastante más sencillo.
Mirar otra vez ese enlace.
No pulsarlo.
Abrir directamente la aplicación.
Y comprobar.
A veces la ciberseguridad empieza con tecnologías extraordinariamente complejas.
Otras veces empieza concediéndonos diez segundos para desconfiar.
Incluso cuando el mensaje sabe perfectamente dónde vamos a dormir.